Что грозит руководителям, не заботящимся о кибергигиене
- Вторник Сентябрь 2nd, 2025 17:05
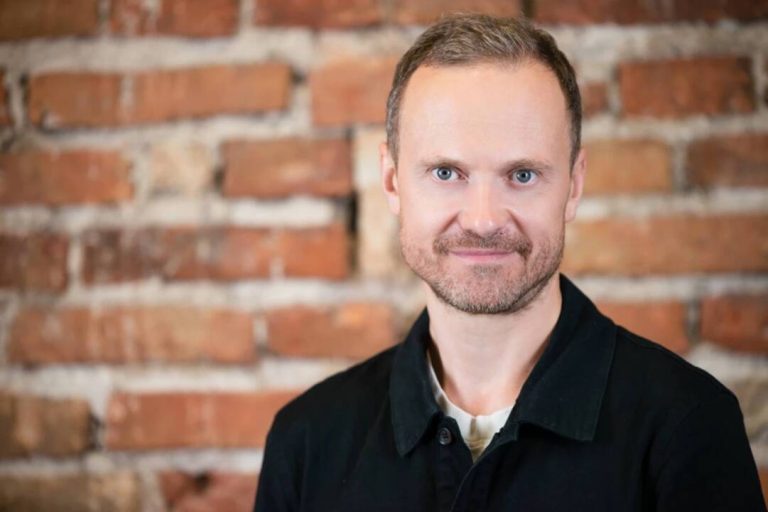
Ситуация: Ю. Юрконис отмечает, что во многих компаниях отсутствуют ответственные лица, эффективно реализующие обеспечение кибербезопасности. Фото из личного архива
В прошлом году количество киберинцидентов средней степени тяжести в Литве увеличилось на 12 %, а утечки персональных данных затронули 49 % компаний, подвергшихся кибератакам. Эксперты отмечают, что, несмотря на рост угроз, лишь меньшинство компаний сегодня осознают важность кибергигиены, и называют наиболее распространённые ошибки и способы их предотвращения.
Нехватка безопасности
Литовские компании чаще всего сталкиваются с атаками вредоносного ПО и вмешательством в предоставление услуг.
«Во время атак злоумышленники нарушают предоставление определённых услуг или шифруют данные организации и требуют выкуп за их восстановление. Хотя много говорят об атаках с использованием социальной инженерии (фишинге), при которых рассылаются мошеннические электронные письма или сообщения с целью получения данных для входа в систему, они по-прежнему используются для нарушения деятельности организаций: только в 2022 году в Литве было зарегистрировано 1005 таких атак», – делится своими наблюдениями Юстинас Юрконис, соучредитель стартапа «TrustGuru», помогающего контролировать соблюдение директивы TIS2.
По словам эксперта, наиболее распространённой причиной успешных кибератак является нехватка гигиены в области кибербезопасности.
«Во многих литовских организациях отсутствуют эффективные ключевые процессы кибербезопасности, инструменты и ответственные лица, их внедряющие. Гигиена кибербезопасности любой компании начинается с создания ИТ-процессов и процессов управления кибербезопасностью, их соблюдения и обучения сотрудников», – говорит Ю. Юрконис.
По его словам, гигиена начинается с надлежащего хранения и охраны паролей, безопасного удалённого доступа и использования общедоступных сетей, шифрования носителей информации на портативных устройствах – вот лишь несколько простых примеров, которые помогают защититься от наиболее распространённых кибератак.
Большие убытки
В качестве одной из крупнейших кибератак последнего времени Ю. Юрконис выделяет кибератаку, совершённую в 2024 году против платформы зарядной станции для электромобилей «Ignitis ON».
«В ходе неё произошла утечка данных более 20 тысяч клиентов. Хотя точный характер атаки не был установлен, она подчеркнула важность облачной безопасности. Этот инцидент мог нанести как прямой финансовый ущерб, так и долгосрочные репутационные последствия для организации. Не менее интересен случай Службы занятости, когда конфиденциальные данные 30 тысяч клиентов были случайно раскрыты из-за человеческого фактора. Служба занятости была оштрафована на 9 тысяч евро, но реальный ущерб был больше из-за утечки данных и потенциального репутационного ущерба», – говорит соучредитель стартапа «TrustGuru».
«Каждому – от руководителя до сотрудника или членов его семьи – необходимо постоянно напоминать, как создавать надёжные и уникальные пароли, распознавать атаки социальной инженерии, защищать устройства и учётные записи, используемые в различных программах, с помощью нескольких этапов проверки (кодов и т. д.), а также создавать резервные копии данных», – перечисляет Ю. Юрконис первые шаги, которые могут помочь защитить себя, и подчёркивает важность Директивы ЕС о сетях и информационных системах (TIS2), вступившей в силу в прошлом году.
Новая директива
С вступлением в силу Директивы TIS2 весной этого года более 1 тысячи компаний страны были включены в список компаний и организаций, которые обязаны соблюдать эту директиву. Директива устанавливает для них более строгие требования к кибербезопасности, призванные защитить информационные системы компаний и организаций от киберугроз.
«Компаниям необходимо будет провести оценку рисков кибербезопасности и внедрить меры по снижению рисков, начав применять их в течение двенадцати месяцев с момента вступления требований в силу. В случае ненадлежащего внедрения изменений штрафы для крупных компаний могут достигать 10 миллионов евро, или 2 % годового мирового оборота, а для средних и малых компаний – пропорциональны масштабу их деятельности, но всё же значительны», – говорит Ю. Юрконис.
По его словам, в обновлённом реестре таких компаний, составленном Национальным центром кибербезопасности, уже значатся 1443 организации из восемнадцати секторов, хотя фактическое число организаций иногда выше, поскольку в рамках цепочки поставок этих компаний также должны будут соблюдаться более строгие требования кибербезопасности.
С чего начать?
«Провести так называемый анализ GAP (пробелов в соблюдении требований), привести в порядок внутренние нормативные акты, учитывать, сколько и какие технические и человеческие ресурсы потребуются для надлежащего внедрения TIS2. Особенно важно, что руководители компаний будут привлечены к ответственности за ненадлежащее исполнение директивы – они могут быть не только наказаны материально, но и отстранены от управления, а деятельность компаний может быть приостановлена», – говорит Ю. Юрконис.
Он утверждает, что заметил, что применение директивы действительно станет значительным бременем для большого числа предприятий, в основном из-за нехватки человеческих, финансовых и технических ресурсов.
«Соблюдение директивы потребует привлечения дополнительных сотрудников, поскольку каждая компания, обязанная соблюдать TIS2, должна назначить сотрудника по кибербезопасности или нанять экспертов, которые будут консультировать по применению директивы и контролировать её применение. Эту задачу можно облегчить с помощью инновационных технологических решений, одно из которых и мы, команда экспертов с различными компетенциями, разработали. Этот инструмент помогает самостоятельно контролировать свою кибербезопасность и сократить потребность в привлечении внешних экспертов.
Важно знать, что Министерство национальной обороны планирует выпустить в свободный доступ процедуры, соответствующие требованиям TIS2, шаблоны которых мы также подготовили на «TrustGuru». После заполнения информации о компании и ответов на вопросы анкет, представленных на платформе, система автоматически генерирует необходимые процедуры», – рассказывает соучредитель стартапа о бесплатных решениях, которые легкодоступны для бизнеса.
Партнеры
MRF
 Projektui „Mano Lietuva“ 2025 m. skirtas 15 000 Eur dalinis finansavimas.